

 ข่าว
 ข้อมูลเหรียญ
 แนะนำสื่อ


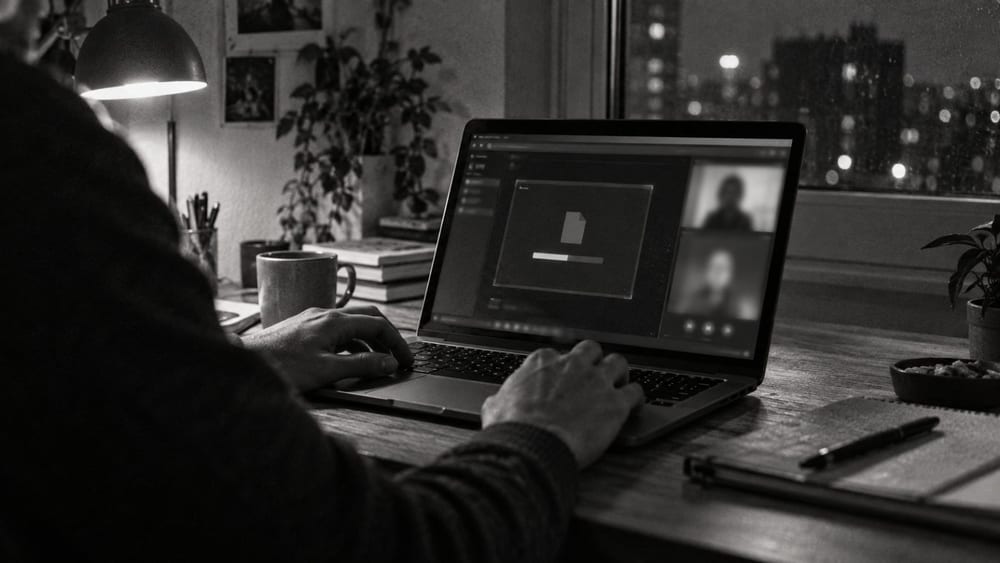
กลุ่มแฮ็กเกอร์ที่เชื่อมโยงกับเกาหลีเหนือ วอเตอร์พลัม(WaterPlum) ติดมัลแวร์ในอุปกรณ์อย่างน้อย 30,000 เครื่องในกว่า 100 ประเทศผ่านประกาศรับสมัครงานและแบบทดสอบเขียนโค้ดปลอม พร้อมขโมยคริปโตมูลค่า 10.7 ล้านดอลลาร์(ประมาณ 14,800 ล้านวอน)
สำนักงานตำรวจแห่งชาติญี่ปุ่น(NPA) สำนักงานสอบสวนกลางสหรัฐฯ(FBI) และหน่วยงานอีก 5 แห่งระบุในประกาศเตือนร่วมเมื่อวันที่ 18 ว่า วอเตอร์พลัมหลอกผู้สมัครงานให้ดาวน์โหลดไฟล์อันตราย โดยอ้างว่าเป็นการสัมภาษณ์งานหรือแบบทดสอบด้านเทคนิค กลุ่มดังกล่าวยังปลอมเป็นบริษัทด้านปัญญาประดิษฐ์(AI) คริปโต และโทเคนที่ไม่สามารถทดแทนกันได้(NFT) รวมถึงใช้บริการจัดหางาน
ประกาศเตือนร่วมระบุว่า วอเตอร์พลัมดึงเงินหรือข้อมูลบัญชีจากกระเป๋าคริปโตมากกว่า 7,000 ใบระหว่างเดือนธันวาคม 2025 ถึงเดือนกรกฎาคม 2026 โดยคริปโตมูลค่าอย่างน้อย 1.7 พันล้านเยน หรือประมาณ 10.7 ล้านดอลลาร์ ถูกโอนไปยังเกาหลีเหนือ


ความคิดเห็น 0