

 ข่าว
 ข้อมูลเหรียญ
 แนะนำสื่อ


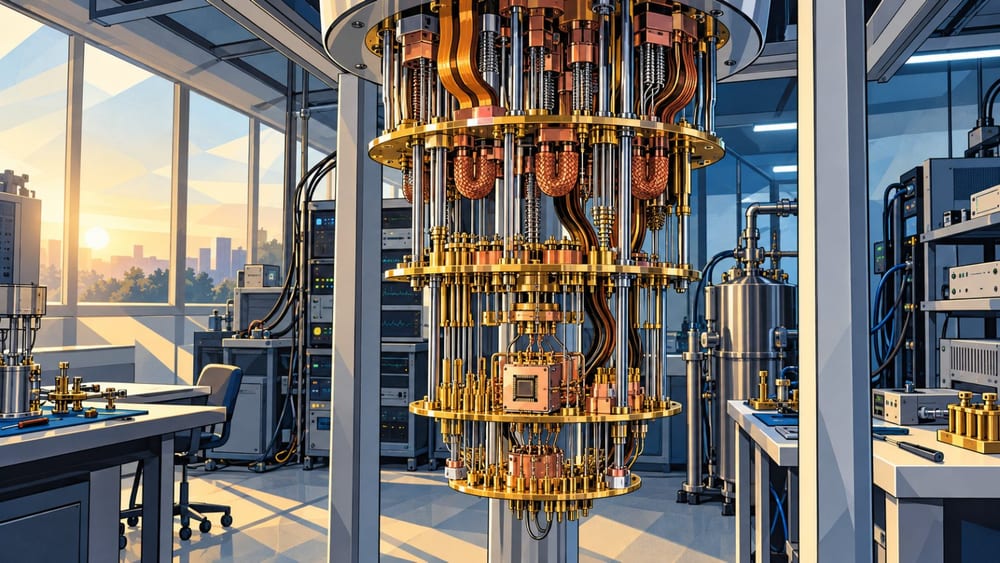
ยูโรโพลแนะนำให้ภาคธุรกิจเตรียมเปลี่ยนระบบเข้ารหัสของคีย์กระเป๋าสินทรัพย์ดิจิทัลให้ต้านทานควอนตัม แม้คอมพิวเตอร์ควอนตัมจะไม่ได้ทำให้สินทรัพย์ดิจิทัลล่มสลายทั้งระบบ
สำนักงานความร่วมมือด้านการบังคับใช้กฎหมายแห่งสหภาพยุโรป (Europol) เผยแพร่รายงาน 2 ฉบับเมื่อวันที่ 7 ว่าด้วยผลกระทบของคอมพิวเตอร์ควอนตัมต่อสินทรัพย์ดิจิทัลและข้อมูลเข้ารหัส ศูนย์อาชญากรรมไซเบอร์แห่งยุโรป (EC3) ระบุในรายงานสินทรัพย์ดิจิทัลว่า คีย์เข้ารหัสที่ใช้ควบคุมกระเป๋าและอนุมัติธุรกรรมเป็นจุดอ่อนสำคัญ หากมีคอมพิวเตอร์ควอนตัมที่ทรงพลังเพียงพอ ก็อาจคำนวณคีย์ส่วนตัวจากคีย์สาธารณะและย้ายสินทรัพย์ได้
รายงานประเมินว่าฟังก์ชันแฮชที่รักษาความถูกต้องของบล็อกเชนส่วนใหญ่ทนต่อการโจมตีด้วยควอนตัมได้ ภัยหลักจึงอยู่ที่วิธีปกป้องคีย์กระเป๋า มากกว่าการที่บล็อกเชนทั้งหมดจะล่มพร้อมกัน อย่างไรก็ตาม ยูโรโพลระบุว่ายังไม่แน่ชัดว่าคอมพิวเตอร์ควอนตัมจะโจมตีลักษณะนี้ได้เมื่อใด
ยูโรโพลแนะนำให้ผู้ให้บริการกระเป๋าเริ่มทดสอบและเปิดให้ใช้กระเป๋าที่ใช้ระบบเข้ารหัสต้านทานควอนตัม ส่วนโครงการบล็อกเชนควรนำอัลกอริทึมดังกล่าวไปใช้ในโปรโตคอลหลัก และแจ้งผู้ใช้เกี่ยวกับการอัปเกรดในอนาคตและเงื่อนไขการย้ายสินทรัพย์ รายงานยังระบุว่าผู้ใช้จะต้องย้ายสินทรัพย์เมื่อมีกระเป๋าต้านทานควอนตัมให้บริการ
รายงานเตือนว่ากระเป๋าที่เปิดเผยคีย์สาธารณะแล้วไม่อาจขจัดความเสี่ยงได้ด้วยมาตรการเข้ารหัสภายหลังเพียงอย่างเดียว ยูโรโพลเสนอให้ย้ายสินทรัพย์ไปยังกระเป๋าใหม่ที่ยังไม่เปิดเผยคีย์สาธารณะ ก่อนที่การโจมตีจะเกิดขึ้นจริง
การเปลี่ยนเครือข่ายบิตคอยน์(BTC) ทั้งระบบยังมีข้อจำกัดด้านเวลาและพื้นที่ งานวิจัยปี 2024 ที่ยูโรโพลอ้างถึงประเมินว่า การเปลี่ยนเอาต์พุตธุรกรรมที่ยังไม่ถูกใช้จ่าย (UTXO) ของบิตคอยน์ทั้งหมดให้ใช้ลายเซ็นต้านทานควอนตัม ต้องหยุดเครือข่ายสะสมอย่างน้อย 76 วัน หากใช้พื้นที่บล็อกเพียงหนึ่งในสี่สำหรับการเปลี่ยนระบบ งานนี้อาจใช้เวลาราว 300 วัน
ขนาดข้อมูลลายเซ็นก็เป็นอีกข้อจำกัด รายงานระบุว่าลายเซ็นจากวิธีเข้ารหัสต้านทานควอนตัมที่สถาบันมาตรฐานและเทคโนโลยีแห่งชาติสหรัฐฯ (NIST) กำหนดมาตรฐาน มีขนาดใหญ่กว่าลายเซ็น ECDSA ที่บิตคอยน์ใช้อยู่ 10–120 เท่า รายงานเตือนว่าอาจทำให้พื้นที่บล็อกไม่เพียงพอและค่าธรรมเนียมธุรกรรมสูงขึ้น
รายงานฉบับที่สองซึ่งเผยแพร่พร้อมกันกล่าวถึงความเสี่ยงแบบ ‘เก็บข้อมูลไว้ก่อน แล้วถอดรหัสภายหลัง’ ซึ่งผู้โจมตีรวบรวมข้อมูลเข้ารหัสไว้ก่อนและถอดรหัสเมื่อมีคอมพิวเตอร์ควอนตัมที่ทรงพลังขึ้น รายงานที่จัดทำร่วมกันโดยยูโรโพลและมหาวิทยาลัยการ์โลสที่ 3 แห่งมาดริดระบุว่า ยังไม่มีหลักฐานชัดเจนว่าการโจมตีลักษณะนี้เกิดขึ้นอย่างเป็นระบบในวงกว้าง


ความคิดเห็น 0