

 ข่าว
 ข้อมูลเหรียญ
 แนะนำสื่อ


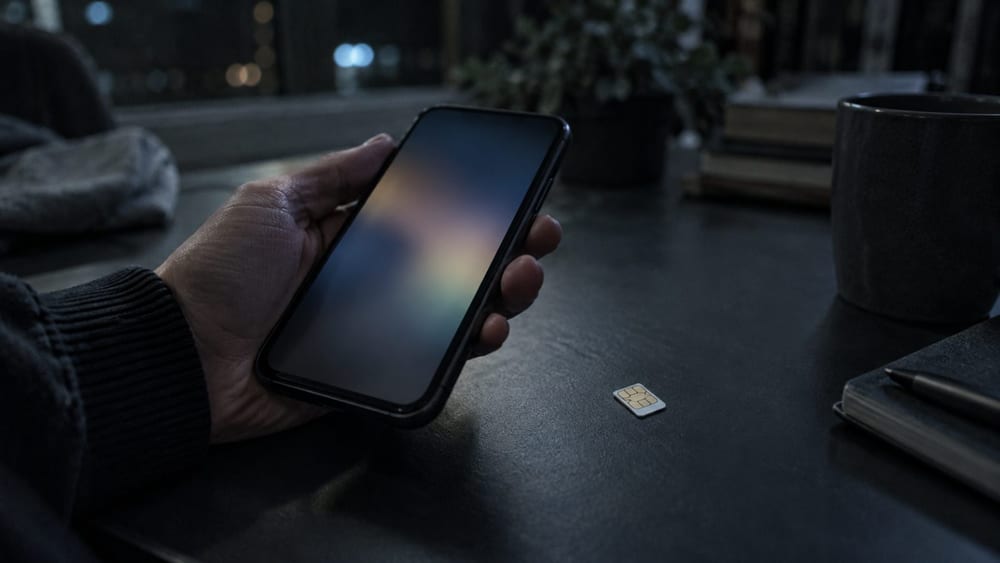
ชายชาวอังกฤษที่ขโมยหมายเลขโทรศัพท์เพื่อเข้าถึงบัญชีสินทรัพย์ดิจิทัล ถูกศาลพิพากษาจำคุก 2 ปี 6 เดือน เหตุที่เกิดขึ้นในเดือนพฤศจิกายน 2021 ทำให้ผู้เสียหาย 4 คนสูญเสียสินทรัพย์ดิจิทัลมูลค่าเกือบ 200,000 ปอนด์
ตำรวจนครลอนดอนระบุว่า อาเจย์ ชินจิน(Ajay Shinjin) ถูกพิพากษาเมื่อวันที่ 8 ตุลาคม 2026 ที่ศาลอาญาอินเนอร์ลอนดอน ก่อนหน้านี้เมื่อวันที่ 28 กันยายน เขายอมรับข้อหาร่วมกันฉ้อโกงและโอนย้ายทรัพย์สินที่ได้จากอาชญากรรม ตำรวจระบุด้วยว่าเขาใช้ชื่อ “AJ Marley Cruz”
ผู้ก่อเหตุย้ายหมายเลขโทรศัพท์ของเหยื่อไปยัง SIM ที่ตนควบคุม เพื่อรับรหัสผ่านใช้ครั้งเดียวที่ส่งทางข้อความ แล้วเข้าถึงบัญชีธนาคารและกระเป๋าสินทรัพย์ดิจิทัล คดีนี้ถูกเปิดเผยหลัง BT ตรวจพบว่า หมายเลขของลูกค้าถูกย้ายไปยัง SIM อื่นโดยไม่ได้รับอนุญาต ระหว่างการสอบสวน ตำรวจเชื่อมโยงชินจินกับอุปกรณ์ 4 เครื่อง
ตำรวจระบุว่าพบผู้เสียหาย 4 ราย รายหนึ่งสูญเสียสินทรัพย์ดิจิทัลมูลค่าราว 40,000 ปอนด์เมื่อวันที่ 2 พฤศจิกายน โดยประมาณ 27,000 ปอนด์ถูกโอนไปยังบัญชีของชินจิน ส่วนเงินของผู้เสียหายอีกรายราว 17,000 ปอนด์ก็ถูกพบในกระเป๋าของเขา
ตำรวจนครลอนดอนระบุว่า ชินจินช่วยก่อเหตุถอนเงินราว 8,000 ปอนด์จากบัญชี Coinbase($COIN) และมีส่วนเกี่ยวข้องกับความเสียหายอีกกรณีหนึ่งราว 130,000 ปอนด์ ตำรวจยังระบุว่าเขาได้รับเงินจากอาชญากรรมมากกว่า 44,000 ปอนด์ และนำไปใช้กับการเดินทางไปดูไบ อพาร์ตเมนต์หรูในคานารีวาร์ฟ และเครื่องประดับฟันทองชุบ
Cifas หน่วยงานป้องกันการฉ้อโกงของสหราชอาณาจักรระบุว่า ในช่วงครึ่งแรกของปี 2026 กรณีสลับ SIM โดยไม่ได้รับอนุญาตที่บันทึกในฐานข้อมูลการฉ้อโกงแห่งชาติของหน่วยงาน เพิ่มขึ้น 402% เมื่อเทียบกับช่วงเดียวกันของปีก่อน ตัวเลขนี้เป็นอัตราการเปลี่ยนแปลงของกรณีในฐานข้อมูลดังกล่าว ไม่ได้หมายถึงจำนวนอาชญากรรมทั้งหมดหรือมูลค่าความเสียหายจากสินทรัพย์ดิจิทัลที่เพิ่มขึ้น
การสลับ SIM คือวิธีที่ผู้ก่อเหตุย้ายหมายเลขโทรศัพท์ของเหยื่อไปยัง SIM ที่ตนควบคุม เพื่อรับข้อความและสายโทรศัพท์ ศูนย์ความมั่นคงทางไซเบอร์แห่งชาติของสหราชอาณาจักร(NCSC) อธิบายว่า วิธีนี้ทำให้ผู้โจมตีรับข้อความและสายที่ส่งถึงเหยื่อได้ NCSC ยังเสนอให้ธุรกิจตรวจสอบว่ามีการเปลี่ยน SIM เมื่อไม่นานมานี้หรือไม่ ก่อนส่งข้อความที่มีความเสี่ยงสูง แต่ระบุว่าผู้ให้บริการโทรคมนาคมบางรายไม่ได้ให้ข้อมูลดังกล่าว


ความคิดเห็น 0