

 ข่าว
 ข้อมูลเหรียญ
 แนะนำสื่อ


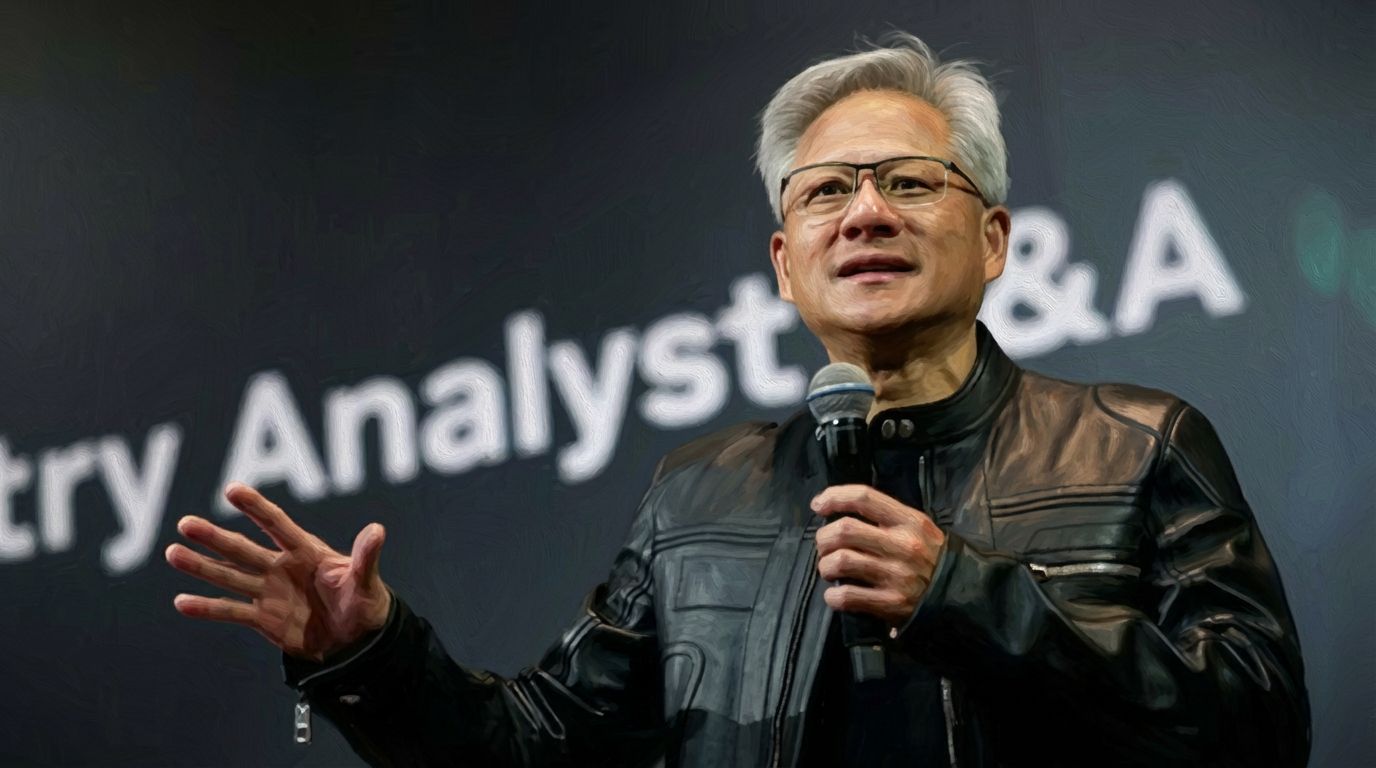
เจนเซน หวง (Jensen Huang) CEO ของ Nvidia($NVDA) ระบุว่า ความปลอดภัยของปัญญาประดิษฐ์ (AI) ควรถูกจัดการผ่านกระบวนการวิศวกรรมของบริษัท มากกว่าการพึ่งพากฎระเบียบของรัฐบาล โดยบริษัทควรตรวจสอบความปลอดภัยของผลิตภัณฑ์ก่อนเปิดตัว เนื่องจาก AI เป็นเทคโนโลยีที่แตกต่างจากโซเชียลมีเดีย
หวงกล่าวเมื่อวันที่ 17 ที่งาน AI ซึ่งจัดขึ้นที่ Dumfries House ในสกอตแลนด์ สหราชอาณาจักร ว่า AI “แตกต่างอย่างมาก” จากโซเชียลมีเดีย พร้อมอธิบายว่า ปัญหาความปลอดภัยของ AI ในปัจจุบันเกิดจากผลิตภัณฑ์ที่ยังไม่พร้อมเปิดตัว จึงควรแก้ไขตั้งแต่กระบวนการพัฒนา โดย Crypto Briefing เป็นผู้รายงานคำกล่าวดังกล่าว
หวงแสดงจุดยืนในลักษณะเดียวกันเมื่อวันที่ 15 ที่งาน Salesforce Dreamforce โดยกล่าวว่า “ความปลอดภัยไม่ใช่ปัญหาทางกฎหมาย แต่เป็นปัญหาทางวิศวกรรม” พร้อมระบุว่า การตัดสินใจของบริษัทมีความสำคัญมากกว่าการออกกฎหมายหรือกฎระเบียบใหม่ TechCrunch เป็นผู้รายงานคำกล่าวนี้
เขาอธิบายว่า ผลิตภัณฑ์ที่ยังไม่สามารถยืนยันความปลอดภัยได้ไม่ควรถูกนำออกสู่ตลาด และบริษัทควรปรับความเร็วในการพัฒนา AI โดยมองว่า AI เป็นฮาร์ดแวร์และซอฟต์แวร์ที่มนุษย์สร้างขึ้น ซึ่งสามารถตรวจสอบฟังก์ชันและความปลอดภัยได้ตั้งแต่ขั้นตอนการพัฒนา
หวงยังกล่าวว่า ความเร็วในการสร้างนวัตกรรมกับการเปิดตัวผลิตภัณฑ์ที่ปลอดภัยไม่ใช่เป้าหมายที่ต้องเลือกเพียงอย่างเดียว บริษัทสามารถประเมินความเสี่ยงก่อนเปิดตัว และเลื่อนกำหนดการออกไปหากจำเป็น เพื่อบรรลุเป้าหมายทั้งสองด้านพร้อมกัน
แนวทางดังกล่าวแตกต่างจากวิธีที่ Anthropic ใช้จัดการความปลอดภัยของ AI แนวหน้า โดย Anthropic ระบุในเอกสารด้านความโปร่งใสว่า การเข้าร่วม Frontier Model Forum การวิจัยด้านความปลอดภัย และการพัฒนาเกณฑ์ประเมินความเสี่ยง เป็นกิจกรรมสำคัญของบริษัท
Anthropic แสดงจุดยืนต่อสาธารณะมาโดยตลอดถึงความจำเป็นของความร่วมมือระหว่างบริษัทและการจัดทำมาตรฐานความปลอดภัย ทำให้เกิดความแตกต่างระหว่างการมอบหมายเรื่องความปลอดภัยให้ระบบพัฒนาผลิตภัณฑ์ของแต่ละบริษัท กับการจัดทำมาตรฐานร่วมกันของอุตสาหกรรม
ข้อถกเถียงเรื่องความปลอดภัยของ AI ไม่ได้จำกัดอยู่ที่ความจำเป็นของกฎระเบียบ แต่ยังเกี่ยวข้องกับการกำหนดว่าใครควรรับผิดชอบ หากให้ความสำคัญกับการกำกับดูแลตนเอง บริษัทจะยังมีอำนาจปรับความเร็วในการพัฒนาผลิตภัณฑ์ ขณะที่การเพิ่มการประเมินจากภายนอกและข้อผูกพันทางกฎหมายจะขยายขอบเขตการกำกับดูแลของรัฐบาลและหน่วยงานอิสระ
สหภาพยุโรป (EU) เลือกใช้แนวทางตามระดับความเสี่ยง โดยกำหนดให้ระบบ AI ความเสี่ยงสูงต้องประเมินความเสี่ยง จัดการคุณภาพข้อมูล จัดทำบันทึกและเอกสาร รวมถึงมีการกำกับดูแลโดยมนุษย์
คณะกรรมาธิการยุโรประบุว่า กฎหมาย AI ของ EU มีผลบังคับใช้เมื่อวันที่ 1 สิงหาคม 2024 และข้อกำหนดบางส่วนเริ่มมีผลตั้งแต่วันที่ 2 สิงหาคม 2026 โครงสร้างดังกล่าวทำให้ขั้นตอนการปฏิบัติตามกฎของบริษัทแตกต่างกันไปตามระดับความเสี่ยงและฟังก์ชันของระบบ AI
TokenPost รายงานก่อนหน้านี้ว่า ข้อกำหนดด้านความโปร่งใสของกฎหมาย AI ของ EU กำลังนำไปสู่ความท้าทายด้านการระบุและตรวจจับเนื้อหาที่สร้างโดย AI
สำหรับบริษัท ระบบจัดการความปลอดภัยภายในอาจช่วยรักษาความเร็วในการเปิดตัวผลิตภัณฑ์และความยืดหยุ่นในการพัฒนาเทคโนโลยีไว้ได้ อย่างไรก็ตาม อาจมีข้อโต้แย้งว่าไม่ควรยอมรับแนวคิดการกำกับดูแลตนเองโดยตรง เนื่องจากบริษัทเป็นผู้มีส่วนได้ส่วนเสียที่จัดหาโครงสร้างพื้นฐานและบริการ AI
แนวทางของ Anthropic มุ่งเสริมการตัดสินใจของแต่ละบริษัทผ่านความร่วมมือระหว่างบริษัทและการจัดทำมาตรฐานความปลอดภัย ทั้งสองแนวทางเห็นตรงกันว่าควรจัดการความปลอดภัยของ AI ตั้งแต่ขั้นตอนการพัฒนา แต่ยังแตกต่างกันในเรื่องผู้ทำหน้าที่กำกับดูแลและขอบเขตความรับผิดชอบ
ยังไม่มีข้อมูลยืนยันว่าคำกล่าวของหวงส่งผลโดยตรงต่อราคาหุ้นของ Nvidia หรือโครงสร้างต้นทุนของบริษัท AI อย่างไร ขณะที่ความแตกต่างระหว่างการกำกับดูแลโดยบริษัทในรูปแบบสหรัฐฯ กับข้อผูกพันทางกฎหมายของ EU จะปรากฏชัดขึ้นตามกระบวนการบังคับใช้กฎระเบียบและการนำไปใช้จริง



ความคิดเห็น 0