

 ข่าว
 ข้อมูลเหรียญ
 แนะนำสื่อ


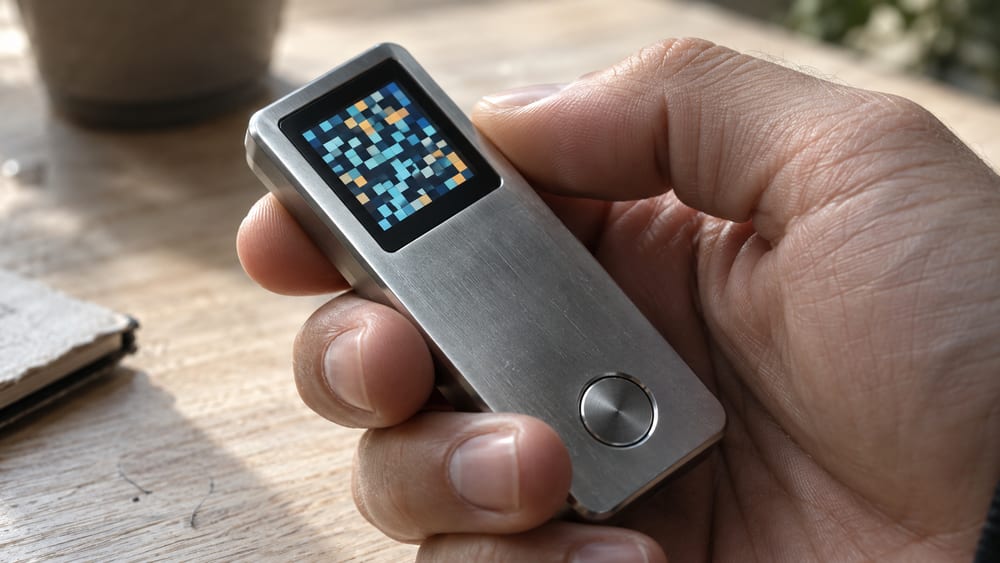
NGRAVE ผู้ผลิตฮาร์ดแวร์วอลเล็ตเปิดเผยรายงานผลสอบสวนเหตุการณ์แจ้งเตือนความปลอดภัยปลอมในแอป LIQUID ซึ่งเกิดขึ้นเมื่อวันที่ 17 ตุลาคม โดยแฮกเกอร์ยึดสิทธิ์การเข้าถึงของผู้ให้บริการภายนอกที่ใช้ส่งพุชแจ้งเตือนให้ LIQUID แล้วส่งลิงก์ฟิชชิงไปยังผู้ใช้
เมื่อวันที่ 21 ตุลาคม PANews รายงานว่า NGRAVE อธิบายว่า คีย์บริการแจ้งเตือนตัวแรกรั่วไหลผ่านข้อความแสดงข้อผิดพลาดของเซิร์ฟเวอร์ที่ใช้ส่งการแจ้งเตือน NGRAVE ระบุว่าตรวจพบความผิดปกติเมื่อวันที่ 11 ตุลาคม และปิดการใช้งานคีย์ดังกล่าวภายในไม่กี่นาที แต่แฮกเกอร์ใช้คีย์นั้นเจาะเอาคีย์ตัวที่สองไปได้แล้ว
NGRAVE ยืนยันว่าฮาร์ดแวร์วอลเล็ต ZERO ไม่ถูกเจาะ และโค้ดของแอป LIQUID ไม่รั่วไหล บริษัทระบุว่าสินทรัพย์ของผู้ใช้ที่ไม่ได้กรอกวลีกู้คืน (มนีโมนิก) หรือ Perfect Key ลงในเว็บไซต์ฟิชชิงจะไม่ตกอยู่ในความเสี่ยง


ความคิดเห็น 0