

 News
 Coin Information
 About us


 Add as a preferred source on Google
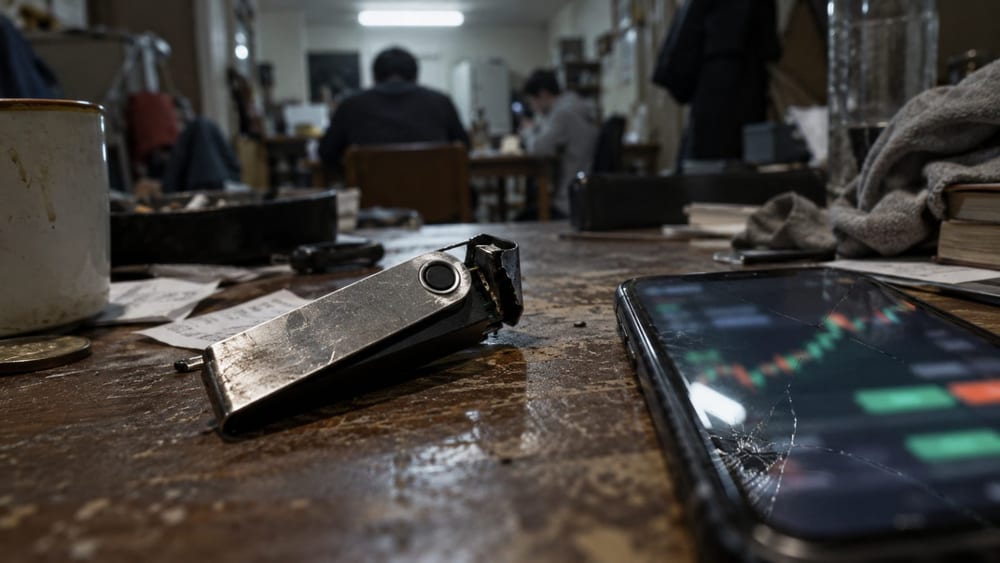
สินทรัพย์ที่ได้รับผลกระทบจากเหตุการณ์ด้านความปลอดภัยของ Binance (ไบแนนซ์) มีมูลค่า 6.34 พันล้านดอลลาร์ (ประมาณ 8.46 ล้านล้านวอน) ขณะที่ธนาคารฝรั่งเศส Crédit Mutuel Arkéa (เครดิต มูตูเอล อาร์เคอา) เปิดเผยว่าถูกโอนเงินโดยมิชอบผ่านแพลตฟอร์มของผู้ให้บริการภายนอก แต่สินทรัพย์ของลูกค้าไม่ได้รับผลกระทบ
Binance ระบุว่าการโจมตีเริ่มขึ้นเมื่อเวลา 05.05 น. วันที่ 30 ตุลาคม ตามเวลาเกาหลี ในผลสอบสวนเบื้องต้นที่เผยแพร่เมื่อวันที่ 3 พฤศจิกายน บริษัทอธิบายว่าผู้โจมตีเข้าถึงบริการลงนามธุรกรรมของกระเป๋าเงินภายในโดยไม่ได้รับอนุญาต และดำเนินธุรกรรมนอกขั้นตอนถอนเงินตามปกติ
รายละเอียดการสอบสวนที่ Binance เปิดเผยระบุว่า ผู้โจมตีเข้าถึงสิทธิ์ในการจัดการกระเป๋าเงินผ่านการสัมภาษณ์งานปลอม การติดตั้งมัลแวร์ และการเจาะเครื่องมือ AI ภายในบริษัท บริษัทชี้แจงลำดับเหตุการณ์ที่อุปกรณ์ของพนักงานและสิทธิ์การเข้าถึงภายในถูกละเมิด
ตัวเลข 6.34 พันล้านดอลลาร์หมายถึงมูลค่าสินทรัพย์ที่ได้รับผลกระทบจากเหตุการณ์ ไม่ใช่ยอดความเสียหายสุทธิ Binance แจ้งว่าได้เติมสินทรัพย์โทเคนที่ได้รับผลกระทบกลับคืน 98% ณ วันที่ 31 ตุลาคม และต่อมาประกาศว่าเติมสินทรัพย์ที่ได้รับผลกระทบครบแล้ว การเติมสินทรัพย์กลับคืนไม่ได้หมายความว่าบริษัทได้ทรัพย์สินเหล่านั้นคืนจากผู้โจมตี
Crédit Mutuel Arkéa เปิดเผยในการถามตอบที่เผยแพร่เมื่อวันที่ 4 พฤศจิกายนว่า ผู้โจมตีใช้บัญชีของธนาคารเอง ไม่ใช่บัญชีลูกค้า เพื่อโอนเงินไปยังสถาบันการเงินอื่น ธนาคารระบุด้วยว่าเงินอาจถูกเปลี่ยนเป็นสินทรัพย์ดิจิทัลผ่านแพลตฟอร์มเฉพาะทางในภายหลัง
ก่อนหน้านี้ ธนาคารระบุว่าการโจมตีเกิดขึ้นผ่านแพลตฟอร์มของผู้ให้บริการภายนอก และ Fortuneo (ฟอร์ทูเนโอ) ซึ่งเป็นบริษัทย่อย ไม่ใช่ช่องทางที่ใช้ในการโจมตี แม้สินทรัพย์ลูกค้าจะไม่ได้รับผลกระทบ แต่การดำเนินการโอนเงินบางรายการล่าช้า
ธนาคารไม่ได้ยืนยันตัวเลข 118 ล้านยูโรที่กล่าวถึงในการถามตอบ โดยยอมรับเพียงว่าความเสียหายอยู่ในระดับโดยประมาณ ธนาคารระบุว่าเงินบางส่วนถูกระงับไว้แล้ว และกำลังติดตามเรียกคืนส่วนที่เหลือ
กระทรวงยุติธรรมสหรัฐฯ ระบุเมื่อวันที่ 12 พฤศจิกายนว่า รัฐบาลและภาคเอกชนร่วมมือกันอายัดเงินมากกว่า 2.7 พันล้านดอลลาร์ (ประมาณ 3.6 ล้านล้านวอน) ที่เกี่ยวข้องกับกรณี Binance ในจำนวนนี้ มากกว่า 1.2 พันล้านดอลลาร์ (ประมาณ 1.6 ล้านล้านวอน) ได้รับอนุมัติจากศาลให้ยึดหรือจำกัดการโอนแล้ว แต่ยังไม่ใช่ยอดเงินที่ส่งคืนเสร็จสิ้น ยอดอายัดหรือระงับเงินของหน่วยงานสหรัฐฯ กับ Binance มาจากผู้รายงานและช่วงเวลาที่รวบรวมต่างกัน อีกทั้งอาจมีส่วนที่ซ้ำกัน จึงนำมาบวกเป็นยอดเดียวกันไม่ได้
เส้นทางการโจมตีของทั้งสองกรณีแตกต่างกัน Binance เปิดเผยว่ามีการเจาะสิทธิ์ลงนามธุรกรรมของกระเป๋าเงินภายในและอุปกรณ์พนักงาน ส่วน Arkéa ระบุว่าแพลตฟอร์มของผู้ให้บริการภายนอกเป็นช่องทางที่ใช้เข้าถึงระบบ จากข้อมูลที่ทั้งสององค์กรเปิดเผย ยังไม่มีหลักฐานเพียงพอที่จะสรุปว่าใช้วิธีโจมตีทางเทคนิคแบบเดียวกัน
กฎหมายว่าด้วยความยืดหยุ่นในการดำเนินงานดิจิทัลของสหภาพยุโรป (DORA) กำหนดแนวทางจัดการความเสี่ยงด้านเทคโนโลยีสารสนเทศและการสื่อสาร การรายงานเหตุการณ์ และการบริหารความเสี่ยงจากผู้ให้บริการภายนอก กฎหมายนี้เริ่มมีผลบังคับใช้ตั้งแต่เดือนมกราคม 2025
ธนาคารกลางยุโรป (ECB) เตือนในจดหมายที่ส่งถึงผู้บริหารสถาบันการเงินในเดือนกรกฎาคมว่า โมเดล AI อาจช่วยลดเวลาที่ใช้ในการค้นหาช่องโหว่ซอฟต์แวร์และสร้างโค้ดโจมตีที่ใช้งานได้ คำเตือนนี้กล่าวถึงความเสี่ยงทั่วไปที่โมเดล AI อาจถูกนำไปใช้โจมตีสถาบันการเงิน
ECB ยังระบุถึงการแก้ไขช่องโหว่ การเพิ่มขีดความสามารถในการตรวจจับการโจมตี การบริหารผู้ให้บริการภายนอก และการเปลี่ยนเทคโนโลยีที่ล้าสมัยเป็นประเด็นที่ต้องดำเนินการ แนวทางเหล่านี้สะท้อนว่าการกำกับดูแลสถาบันการเงินต้องครอบคลุมทั้งระบบภายในและช่องทางเชื่อมต่อจากภายนอก
คณะกรรมการความเสี่ยงเชิงระบบแห่งยุโรป (ESRB) เตือนว่า ในระยะสั้นถึงระยะกลาง โมเดล AI ขั้นสูงอาจช่วยให้ผู้โจมตีค้นหาช่องโหว่และลงมือโจมตีได้เร็วขึ้น พร้อมระบุว่าในระยะยาว AI ก็อาจช่วยเพิ่มขีดความสามารถในการป้องกันได้เช่นกัน
การโจมตีที่ใช้ AI ต้องแยกจากกรณี AI agent ที่ชำระเงินแทนลูกค้า Santander (ซานตันเดร์) และ Mastercard (มาสเตอร์การ์ด) ระบุเมื่อเดือนมีนาคมว่าได้ทดลองให้ AI agent ชำระเงินภายในสิทธิ์และวงเงินที่กำหนดไว้ล่วงหน้า แต่การทดลองดังกล่าวยังไม่ได้เปิดตัวเป็นบริการเชิงพาณิชย์
การเจาะเครื่องมือ AI ภายในที่ Binance เปิดเผยเป็นส่วนหนึ่งของกระบวนการที่นำไปสู่การเข้าถึงสิทธิ์จัดการกระเป๋าเงิน ข้อมูลที่ทั้งสองบริษัทเปิดเผยไม่ได้ระบุว่าการทดลองชำระเงินของพวกเขาเกี่ยวข้องกับเหตุการณ์ทั้งสองนี้



Comment 0