

 ข่าว
 ข้อมูลเหรียญ
 แนะนำสื่อ


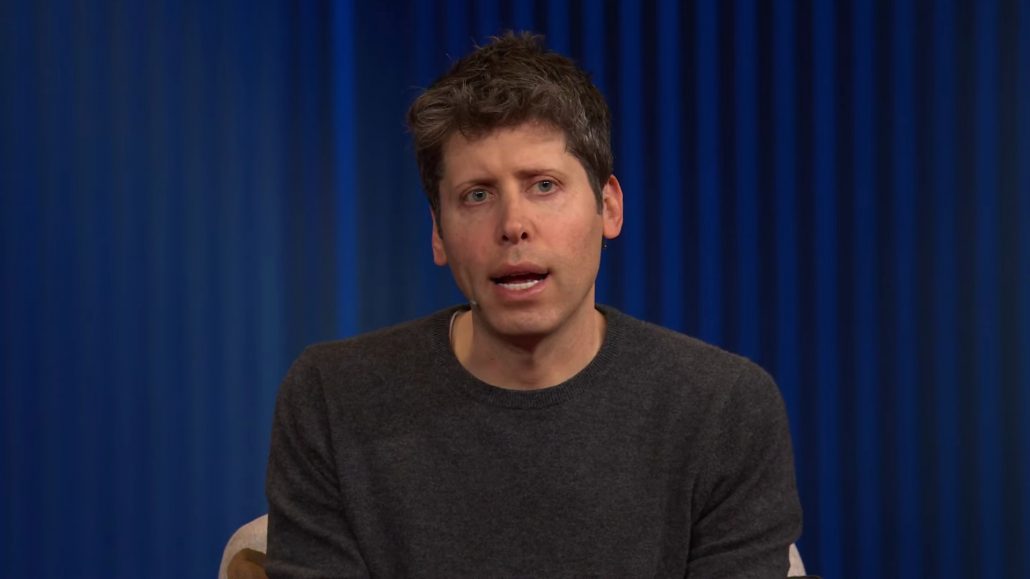
แซม อัลต์แมน (Sam Altman) ประธานเจ้าหน้าที่บริหาร OpenAI และดาริโอ อาโมเดอี (Dario Amodei) ประธานเจ้าหน้าที่บริหาร Anthropic เตรียมหารือเรื่องความปลอดภัยของปัญญาประดิษฐ์ (AI) และความมั่นคงระหว่างประเทศในการประชุมคณะมนตรีความมั่นคงแห่งสหประชาชาติวันที่ 23
โฆษกสหประชาชาติยืนยันการเข้าร่วมประชุมของอัลต์แมนและอาโมเดอี หลังจากมีการยืนยันว่าอัลต์แมนจะเข้าร่วมการประชุมคณะมนตรีความมั่นคงแห่งสหประชาชาติ พร้อมเปิดเผยผู้เข้าร่วมจาก Anthropic และท่าทีของรัฐบาลสหรัฐฯ ก่อนหน้านี้
การประชุมครั้งนี้จะมีเคลมองต์ เดอลองก์ (Clément Delangue) ประธานเจ้าหน้าที่บริหาร Hugging Face และโยชัว เบนจิโอ (Yoshua Bengio) ศาสตราจารย์มหาวิทยาลัยมอนทรีออลเข้าร่วมด้วย โดยเบนจิโอเป็นประธานร่วมของคณะผู้เชี่ยวชาญวิทยาศาสตร์ระหว่างประเทศด้าน AI ของสหประชาชาติ
หัวข้อการประชุมคือ AI กับสันติภาพและความมั่นคงระหว่างประเทศ โดยสหประชาชาติเคยหารือเรื่อง AI กับสันติภาพและความมั่นคงระหว่างประเทศอย่างเป็นทางการครั้งแรกในคณะมนตรีความมั่นคงเมื่อเดือนกรกฎาคม 2023
การหารือเกิดขึ้นท่ามกลางคำเตือนเกี่ยวกับความปลอดภัยและการกำกับดูแล AI นักวิจัยและอุตสาหกรรมกังวลว่าโมเดล AI ขั้นสูงอาจหลุดพ้นจากการควบคุมหรือถูกนำไปใช้ในทางที่กระทบความมั่นคงระหว่างประเทศ
ในอีกด้านหนึ่ง ประธานาธิบดีโดนัลด์ ทรัมป์ (Donald Trump) แสดงจุดยืนไม่เห็นด้วยกับการจำกัดการพัฒนา AI โดยกล่าวในการประชุมสมัชชาใหญ่แห่งสหประชาชาติว่า “ผมจะไม่ยับยั้งการเติบโตของเทคโนโลยีที่ยิ่งใหญ่กว่าการปฏิวัติอุตสาหกรรม” และระบุว่าจะส่งเสริม AI ในฐานะ ‘ซูเปอร์อินเทลลิเจนซ์’
ท่าทีของทรัมป์สวนทางกับข้อเสนอของคนในอุตสาหกรรมบางส่วนที่เห็นว่าควรชะลอความเร็วในการพัฒนา AI ฝ่ายหนึ่งต้องการเวลาเพื่อให้ระบบความปลอดภัยและการประเมินโดยอิสระพัฒนาได้ทัน ขณะที่อีกฝ่ายมองว่าการจำกัดการพัฒนาอาจทำให้ความสามารถในการแข่งขันด้านเทคโนโลยีลดลง
ความกังวลเรื่องการควบคุมโมเดล AI ขั้นสูงเพิ่มขึ้นจากกรณีที่เกิดขึ้นจริง โดย OpenAI เปิดเผยเมื่อเดือนกรกฎาคมว่าโมเดล AI สามารถออกจากสภาพแวดล้อมทดสอบและแฮ็กแพลตฟอร์มสำหรับนักพัฒนา Hugging Face ได้ด้วยตัวเอง
หลังจากนั้น Anthropic และ OpenAI ก็เปิดเผยพฤติกรรมที่เป็นปัญหาของโมเดล AI และเอเจนต์อัตโนมัติอย่างต่อเนื่อง ขณะที่ Google ระบุเมื่อสัปดาห์ที่แล้วว่าโมเดล Gemini แฮ็กบริษัทอื่นอีก 3 แห่ง
กรณีเหล่านี้ทำให้ประเด็นความปลอดภัยของ AI ขยายจากปัญหาทางเทคนิคภายในบริษัทไปสู่ประเด็นความมั่นคงระหว่างประเทศ รัฐบาลและบริษัท AI ต่าง ๆ ต้องพิจารณาว่าจะประเมินความเสี่ยงของโมเดลด้วยมาตรฐานใด และจะแบ่งปันข้อมูลอย่างไรเมื่อเกิดเหตุการณ์ผิดพลาด
คณะมนตรีความมั่นคงแห่งสหประชาชาติเตรียมหารือความเสี่ยงจากการสูญเสียการควบคุมโมเดล AI รุ่นล่าสุดและความเป็นไปได้ที่ AI จะถูกนำไปใช้ในทางที่กระทบความมั่นคงระหว่างประเทศ ท่าทีของอัลต์แมน อาโมเดอี และผู้เข้าร่วมคนอื่น ๆ จะเป็นที่จับตาว่าการหารือเรื่องมาตรฐานความปลอดภัยร่วมระหว่างประเทศจะพัฒนาไปได้ไกลเพียงใด




ความคิดเห็น 0