

 ข่าว
 ข้อมูลเหรียญ
 แนะนำสื่อ


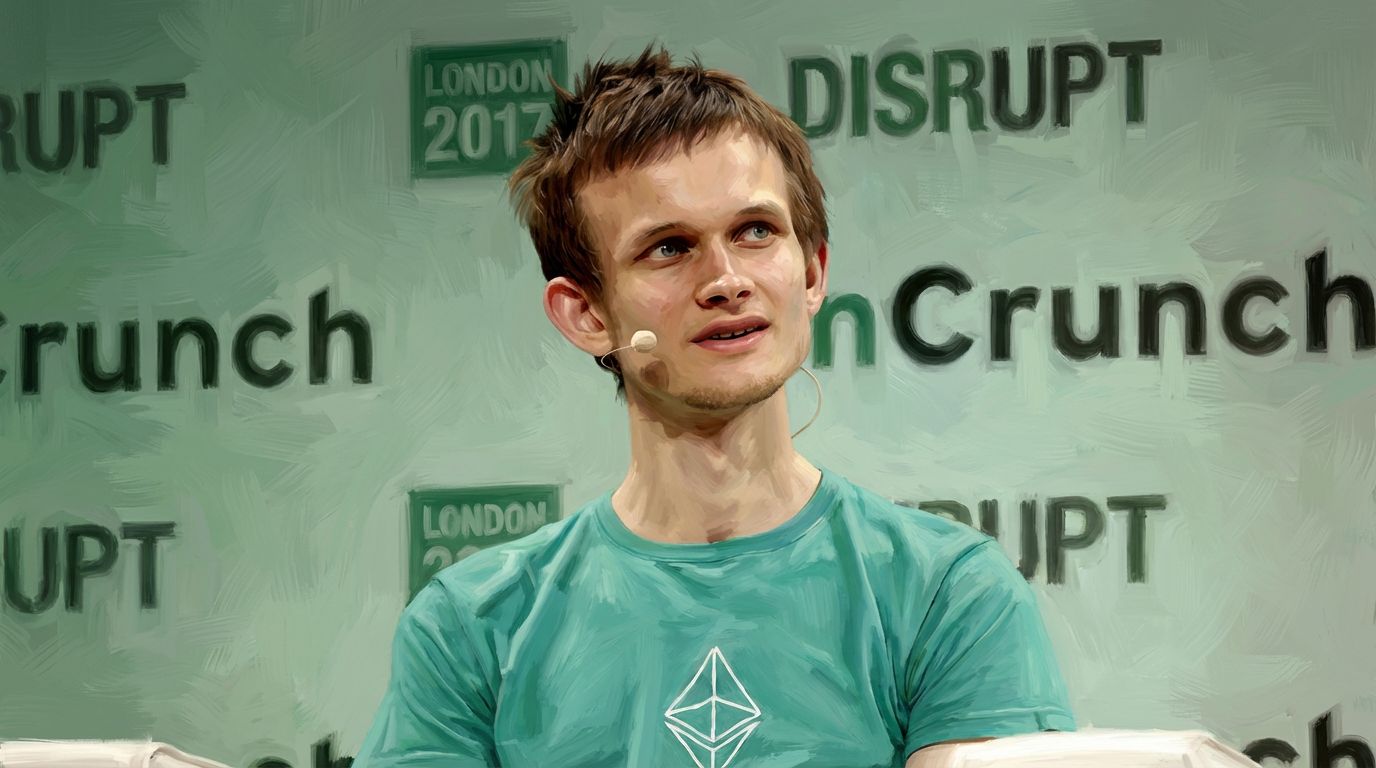
วิиталิก บูเทอริน (Vitalik Buterin) ผู้ร่วมก่อตั้งอีเธอเรียม สนับสนุนมาตรการจำกัดความสามารถของโมเดลปัญญาประดิษฐ์ (AI) ในการโจมตีทางไซเบอร์ พร้อมเตือนว่าหากรับมือความเสี่ยงด้านความปลอดภัยของ AI ได้ไม่ดีพอ อาจนำไปสู่การขยายการตรวจสอบตัวตนผู้ใช้ (KYC) และการเฝ้าระวัง
บูเทอรินเขียนบน X เมื่อวันที่ 26 ว่า การที่ Moonshot AI ตัดเนื้อหาเกี่ยวกับการโจมตีทางไซเบอร์ขั้นสูงออกจากข้อมูลฝึกของ Kimi K3.1 Pro นั้น “การเลือกปฏิบัติตามกรณีใช้งานแย่น้อยกว่าการเลือกปฏิบัติต่อผู้ใช้มาก” เขาแยกการลดความสามารถที่มีความเสี่ยงออกจากการจำกัดการเข้าถึงตามตัวตนของผู้ใช้
บูเทอรินกล่าวว่าจำเป็นต้องมีเวลาเสริมความแข็งแกร่งให้ระบบเดิม ตรวจสอบโค้ดเก่า และใช้การตรวจสอบความถูกต้องเชิงรูปแบบกับโค้ดใหม่ เพื่อเตรียมรับมือการโจมตีทางไซเบอร์ที่รุนแรง
ข้อกังวลเรื่องการบังคับใช้ KYC และการเฝ้าระวังที่บูเทอรินกล่าวถึงเป็นสถานการณ์ที่อาจเกิดขึ้นหากรับมือความเสี่ยงจาก AI ไม่ได้อย่างเหมาะสม ไม่ใช่มาตรการที่เริ่มใช้แล้ว เขามองว่าไม่ควรผลักภาระการควบคุมความปลอดภัยไปสู่การตรวจสอบตัวตนของผู้ใช้ทุกคน
Moonshot AI ระบุในเอกสารทางเทคนิคของ Kimi K3.1 Pro ว่าได้ลบข้อมูลเกี่ยวกับการโจมตีทางไซเบอร์ออกจากข้อมูลฝึกขั้นกลางและสภาพแวดล้อมการเรียนรู้แบบเสริมกำลัง บริษัทกล่าวว่ามาตรการนี้มีเป้าหมายเพื่อลดความเสี่ยงที่โมเดลจะถูกนำไปใช้ในทางที่ผิด โดยยังคงความสามารถที่จำเป็นสำหรับงานเขียนโค้ดทั่วไปไว้
ผลทดสอบที่บริษัทวัดจากชุดงานตรวจจับและโจมตีช่องโหว่ของตนเองชื่อ ‘xdev-bench-hard’ ระบุว่า โมเดลขั้นกลางที่ยังไม่ได้ใช้มาตรการดังกล่าวทำโจทย์สำเร็จ 90.5% เมื่อจำกัดการลองไว้ไม่เกินสามครั้ง ส่วน Kimi K3.1 Pro ที่เปิดเผยต่อสาธารณะทำได้ 81.0% ตัวเลขทั้งสองเป็นผลประเมินภายในของบริษัทเพื่อเปรียบเทียบผลจากการนำข้อมูลออกในกระบวนการฝึกเดียวกัน และไม่ได้พิสูจน์ว่าการโจมตีทางไซเบอร์ในสภาพแวดล้อมจริงจะลดลงเพียงใด
ก่อนหน้านี้ สถาบันความปลอดภัย AI แห่งสหราชอาณาจักรและศูนย์มาตรฐานและนวัตกรรม AI ของสหรัฐฯ ร่วมประเมินความสามารถทางไซเบอร์ของ Kimi K3 ซึ่งเป็นโมเดลรุ่นก่อน ในการประเมินเบื้องต้น Kimi K3 ไปถึงเส้นทางโจมตีเครือข่ายองค์กรจำลองโดยเฉลี่ย 17 ขั้น จากทั้งหมด 32 ขั้น ขณะที่โมเดลสหรัฐฯ ที่มีความสามารถทางไซเบอร์สูงสุดในกลุ่มที่ประเมินไปถึงเฉลี่ย 28.5 ขั้น หน่วยงานทั้งสองระบุว่าสภาพแวดล้อมจำลองแตกต่างจากเครือข่ายจริง ผลนี้เป็นการประเมิน Kimi K3 และไม่ได้ยืนยันความปลอดภัยของ Kimi K3.1 Pro
Moonshot AI เปิดให้ใช้ Kimi K3.1 Pro ผ่านบริการและ API ของบริษัท และระบุว่าจะเปิดเผยน้ำหนักโมเดลทั้งหมดภายในวันที่ 4 พฤศจิกายน บริษัทกล่าวว่าโมเดลที่ผู้ใช้สามารถนำไปรันเองยังใช้ตรวจสอบโค้ดเพื่อการป้องกันได้ หลังเปิดเผยน้ำหนักโมเดล นักวิจัยภายนอกจะสามารถประเมินผลของการจำกัดความสามารถในการโจมตีได้ด้วย


ความคิดเห็น 0