

 ข่าว
 ข้อมูลเหรียญ
 แนะนำสื่อ


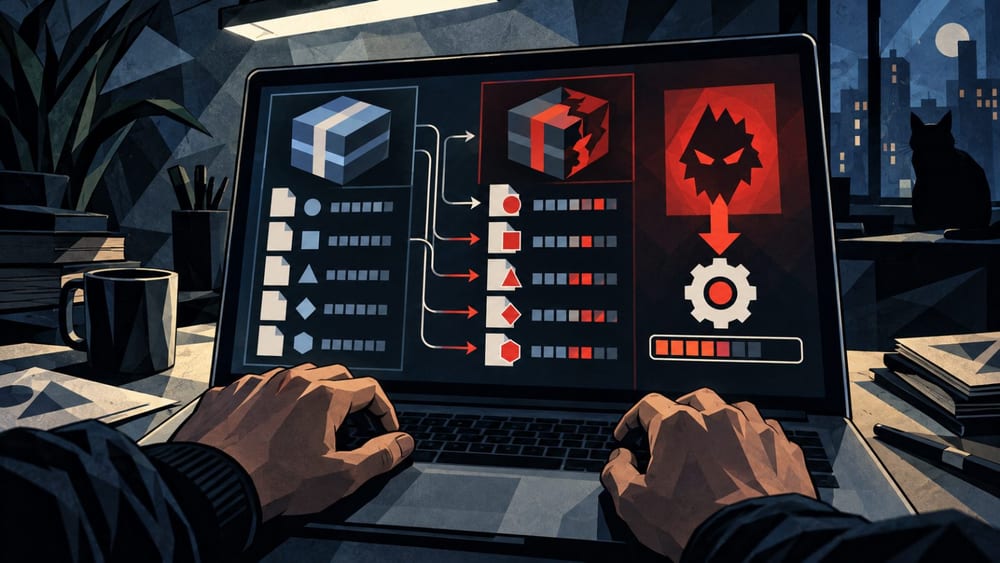
มีรายงานพบช่องโหว่ในการตรวจสอบการอัปเดตสกิลของ AI Coding Agent 4 รายการ ซึ่งอาจทำให้มีการติดตั้งโค้ดอันตรายโดยอัตโนมัติ โดย AIR สตาร์ทอัพด้านความปลอดภัย เปิดเผยเมื่อวันที่ 17 ว่าพบข้อบกพร่องด้านการออกแบบแบบเดียวกันใน Claude Code, OpenAI Codex, Gemini CLI และ GitHub Copilot
AIR อธิบายว่า หากผู้โจมตีเปลี่ยนเนื้อหาในรีโพซิทอรีของสกิลที่ลงทะเบียนไว้อย่างถูกต้องเป็นโค้ดอันตราย เอเจนต์อาจอัปเดตโดยไม่ได้ตรวจสอบว่ามีการใช้เวอร์ชันที่กำหนดไว้จริงหรือไม่ กรณีนี้อาจทำให้โค้ดจากระยะไกลทำงานโดยไม่ต้องมีผู้ใช้เข้ามาแทรกแซง และเพิ่มความเสี่ยงที่โค้ดขององค์กรกับข้อมูลภายในซึ่งเอเจนต์เข้าถึงได้จะถูกเปิดเผย
AIR ระบุว่า Anthropic แก้ไขปัญหาใน Claude Code 2.1.179 และ OpenAI แก้ไขใน Codex 0.146.0 แล้ว ส่วน GitHub Copilot นั้น Microsoft ได้รับแจ้งช่องโหว่เดียวกันแล้ว แต่ยังไม่ได้เผยแพร่แพตช์ ขณะที่ AIR ระบุว่า Google ยุติการให้บริการ Gemini CLI และแนะนำให้ผู้ใช้ย้ายไปยัง Antigravity จึงไม่ได้ออกแพตช์สำหรับช่องโหว่นี้





ความคิดเห็น 0